앤트로픽은 패치가 나온 지 1시간 안에 AI가 공격 코드를 쓰는 시대라며 ‘N-hour’라는 말을 꺼냈습니다. 다대구가 공개 목록 두 개를 직접 세어 보니, 먼저 숫자로 드러난 쪽은 공격보다 방어였습니다.
앤트로픽 프런티어 레드팀은 6월 8일 글에서 이렇게 썼습니다. “N-day라는 말은 위험할 만큼 오해를 부른다. 우리가 지금 사는 현실에는 N-hour가 더 가깝다.” N-day는 이미 공개되고 패치까지 나온 취약점을 뜻합니다.
그런데 모질라의 보안 권고로 보면 파이어폭스의 취약점(CVE) 수정은 2026년 2~10월 785건으로 1년 전 같은 기간 131건의 약 6배가 됐습니다. 미국 CISA의 실제 악용 목록에도 변화가 보이는데, 그 모양은 ‘N-hour’라는 말과 조금 다릅니다.
1. 1시간은 패치에서 공격 코드까지 걸린 시간이었습니다
앤트로픽은 파이어폭스 148·149에 들어간 자바스크립트 엔진 보안 패치 18개를 골라 자사 최상위 모델 Mythos Preview에 맡겼습니다. 모델은 첫 공격 코드를 1시간이 조금 안 돼 만들었고, 약 12시간 동안 서로 다른 공격 코드 8개를 만들었습니다.
앤트로픽이 힘주어 말한 건 시점입니다. 모질라가 패치를 코드에 올린 뒤 실제 파이어폭스 148이 배포되기까지 18일이 남아 있었습니다. 연구한 패치들의 패치부터 배포까지 간격은 중앙값 19일이었습니다.
다만 조건이 있습니다. 실험은 브라우저 전체 대신 엔진만 따로 떼어 돌리는 환경에서 했습니다. 앤트로픽도 실제 공격에는 표적 찾기, 공격 코드 전달, 탐지 회피가 더 필요하다고 적었습니다.
석 달 전과 견주면 차이가 큽니다. 앤트로픽은 3월 6일 글에서 Opus 4.6이 2주 동안 파이어폭스 취약점 22개를 찾았지만, 실제 공격 코드는 약 4,000달러를 들여 2건만 만들었다고 밝혔습니다.
2. 파이어폭스 수정 건수는 9월부터 크게 뛰었습니다
모질라는 10월 29일 블로그에서 2025년 같은 기간보다 7배 넘는 보안 수정을 내보냈고, 새 빌드 배포 주기를 절반으로 줄여 매주 내보낸다고 밝혔습니다. 다만 글에는 몇 건인지 절대 숫자가 없습니다.
다대구는 모질라가 GitHub에 공개한 보안 권고 원본 파일 291개를 내려받아 셌습니다. 파이어폭스 정식판 권고에 실린 CVE를 발표 월 기준으로, 중복 없이 센 값입니다.
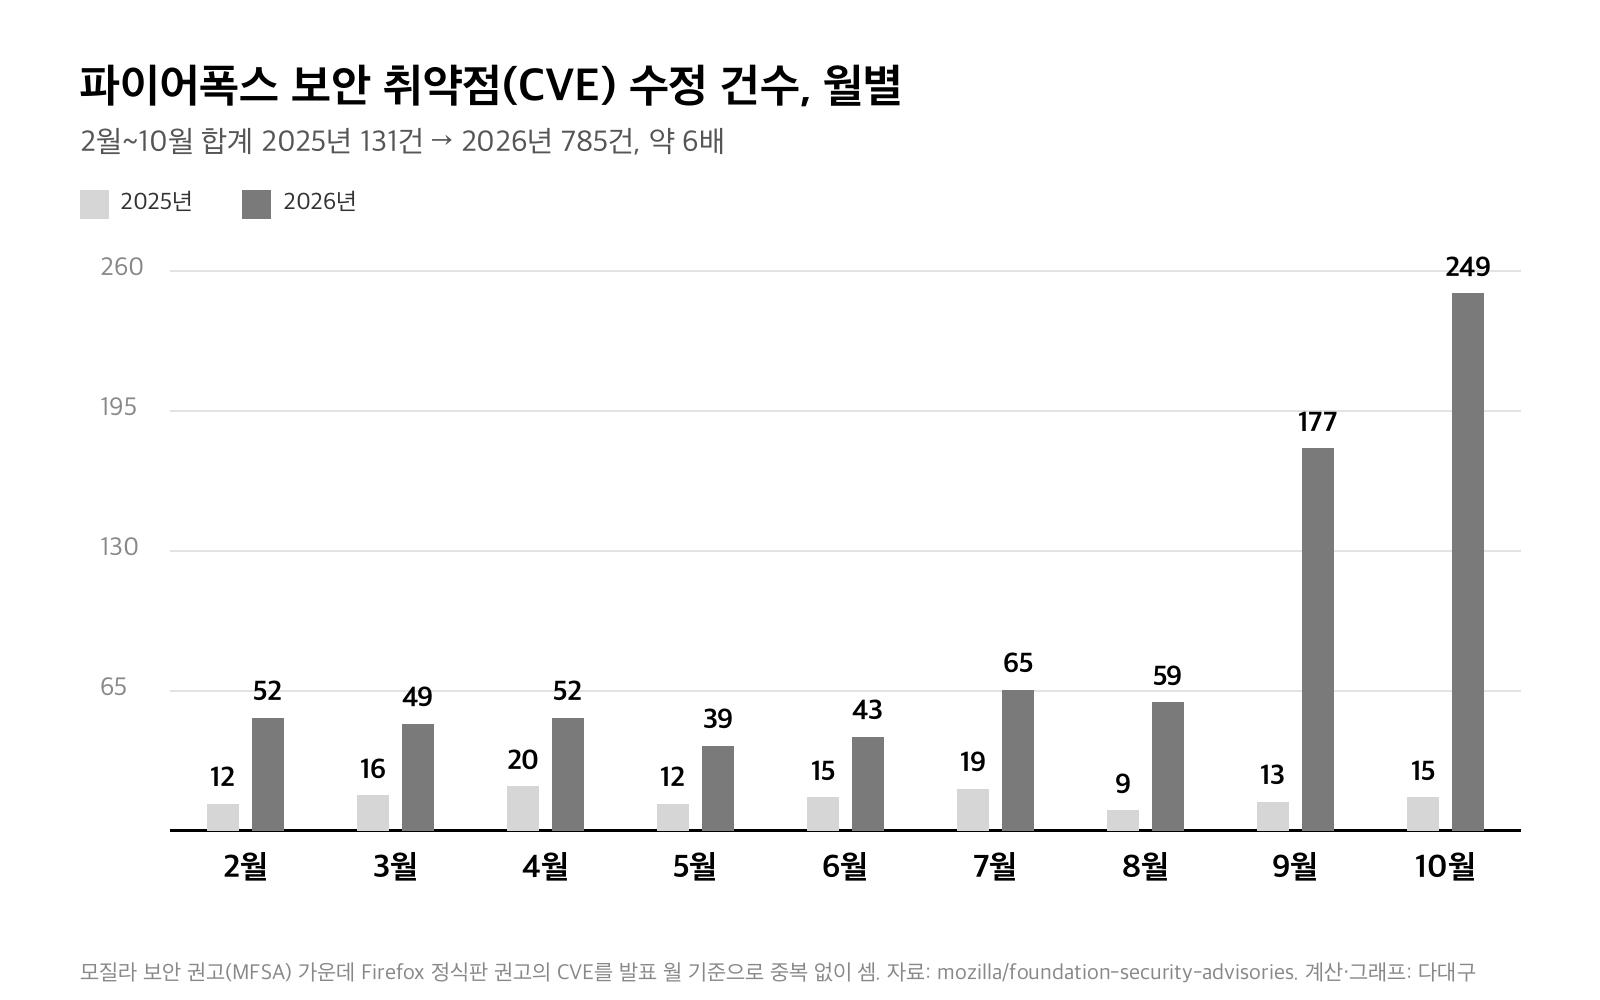
2025년에는 한 달 9~20건이었습니다. 2026년에는 2월부터 40~60건대로 올라섰고, 9월 177건, 10월 249건으로 뛰었습니다. 위험도 ‘높음’ 등급만 보면 2~10월 49건에서 361건으로 7.4배입니다.
보고자 이름에도 변화가 보입니다. 2026년 권고에는 ‘OpenAI Codex Security’가 34건, 앤트로픽 연구진 이름이 31건, ‘Amy Burnett of OpenAI’가 27건 올라 있습니다. 가장 많은 건 모질라 내부 이름으로 올라간 238건입니다.
모질라의 7배와 다대구의 6배가 다른 건 세는 단위가 달라서입니다. 모질라는 보안 수정 건수를, 다대구는 CVE 번호를 셌습니다.
3. 공개 하루 안에 악용된 취약점은 비율보다 건수가 늘었습니다
공격 쪽은 CISA의 ‘실제 악용 취약점 목록(KEV)’으로 확인했습니다. 11월 4일판 1,768건을 받아, 2022년 이후 추가된 1,457건의 CVE 공개일을 CVE.org에서 하나씩 조회했습니다.
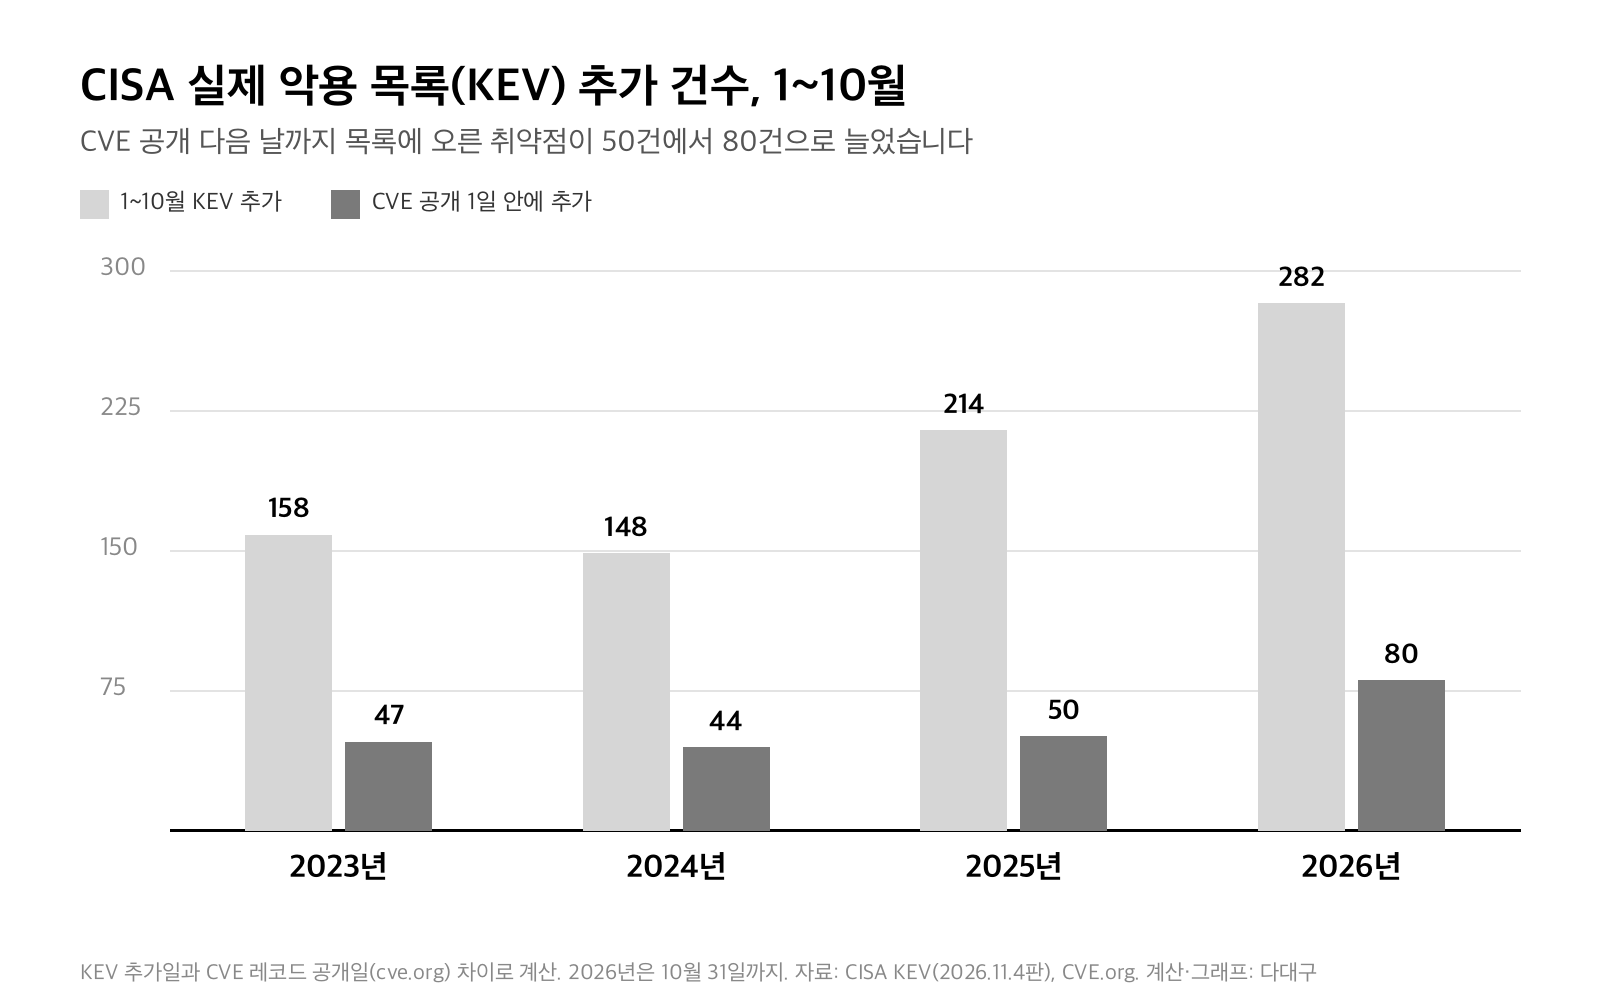
1~10월만 비교하면 KEV에 오른 취약점은 2025년 214건에서 2026년 282건으로 31.8% 늘었습니다. CVE 공개 다음 날까지 목록에 오른 건 50건에서 80건으로 60% 늘었습니다.
비율은 크게 변하지 않았습니다. 공개 하루 안 비율은 2023년 29.7%, 2024년 29.7%, 2025년 23.4%, 2026년 28.4%입니다. 취약점 정보 회사 VulnCheck도 공개 당일이나 그 전에 악용된 비율을 2025년 28.96%, 2026년 상반기 23.43%로 집계했습니다.
KEV에 오른 날은 CISA가 악용을 확인한 날이라 첫 공격일과 같지 않습니다. 그래도 두 목록은 같은 방향을 가리킵니다. 공개 직후 악용되는 비율은 4분의 1 안팎에 머물고, 그 4분의 1에 해당하는 건수가 늘고 있습니다.
4. 남는 빈틈은 적용 속도입니다
저는 지금 숫자로 확인되는 N-hour의 첫 결과를 ‘패치 홍수’라고 봅니다. 공격 코드가 빨라지자 만드는 쪽이 AI로 구멍을 먼저 찾아 막기 시작했고, 그 결과 사용자 기기에 도착하는 업데이트가 몇 배로 늘었습니다.
걸리는 건 받는 쪽 속도입니다. 버라이즌의 2026년 데이터 유출 보고서는 취약점 악용이 첫 침투 경로 1위로 올라 31%를 차지했다고 집계했습니다. 실제 악용 목록에 오른 취약점을 조직이 완전히 고친 비율은 26%로, 전년 38%보다 낮았습니다.
완전히 고치기까지 걸린 시간의 중앙값도 32일에서 43일로 늘었습니다. 만드는 쪽은 배포 주기를 매주로 당기는데, 적용하는 쪽은 한 달 넘게 걸리는 셈입니다.
CISA는 2025년 11월 시스코 방화벽 경보에서 업데이트를 적용했다고 믿은 여러 조직이 실제로는 수정 버전에 이르지 못했다고 밝혔습니다. 업데이트 버튼을 누른 것과 수정본이 실제로 돌아가는 것은 다른 일입니다.
5. 개인과 작은 회사가 바꿀 습관
개인은 브라우저를 며칠씩 켜 두는 습관부터 바꾸는 게 좋습니다. 마이크로소프트는 10월 15일 엣지 블로그에서 사람들이 중요한 일을 하느라 브라우저를 며칠씩 열어 둔다며, 재시작이 패치 적용을 늦춘다고 설명했습니다. 재시작 없이 업데이트하는 기능은 아직 시제품입니다.
작은 회사라면 외부에서 접속되는 장비 목록부터 만듭니다. 방화벽, VPN, 원격 접속 도구처럼 인터넷에 열린 장비는 KEV 목록과 바로 대조할 수 있습니다. 대조 결과에는 ‘적용 요청’이 아니라 ‘실행 중인 버전 확인’까지 적습니다.
앞서 다룬 테렌스 타오의 AI 보안 경고가 수학 실력과 해킹 능력의 관계를 물었다면, 이번 숫자는 그 능력이 이미 패치 물량으로 돌아오고 있다는 쪽입니다. 아마 앞으로 몇 달은 업데이트 알림이 지금보다 더 잦아질 겁니다.
본문 그래프 2점은 모질라 보안 권고 원본과 CISA KEV·CVE.org 자료로 다대구가 직접 계산·작성했습니다. 대표 이미지: Mozilla 공식 이미지.