개인정보보호위원회가 2026년 1월 처분한 티머니 사례에서는 남의 아이디·비밀번호를 1,226만 번 넘게 넣어 본 끝에 5만 1,691개 계정이 열렸습니다. 다대구가 나눠 보니 약 237번에 1번꼴입니다. 네이버 2단계 인증은 비밀번호가 맞아도 내 휴대폰 네이버 앱이 허락하지 않으면 로그인이 끝나지 않게 막는 장치입니다.
다른 사이트에서 샌 아이디와 비밀번호를 여기저기 넣어 보는 공격을 크리덴셜 스터핑이라고 합니다. 확률은 낮아도 기계로 수백만 번 두드리면 수만 개 계정이 열리는데요.
네이버도 도움말에서 외부 사이트에서 탈취한 아이디·비밀번호로 네이버 로그인을 시도하는 도용이 “발생하고 있다”고 적어 두었습니다. 비밀번호를 아무리 길게 만들어도 다른 곳에서 같은 비밀번호를 썼다면 소용이 없습니다.
그래서 계정 탈취 숫자부터 확인했습니다. 따라 할 순서는 네이버 고객센터 원문 그대로 옮겼습니다.
1. 계정을 노리는 문자가 1년 만에 200배가 됐습니다
한국인터넷진흥원(KISA) 자료를 인용한 보도에 따르면 계정 탈취를 노린 스미싱은 2023년 2,300건에서 2024년 46만 건으로 늘었습니다. 다대구가 나눠 보면 200배입니다.
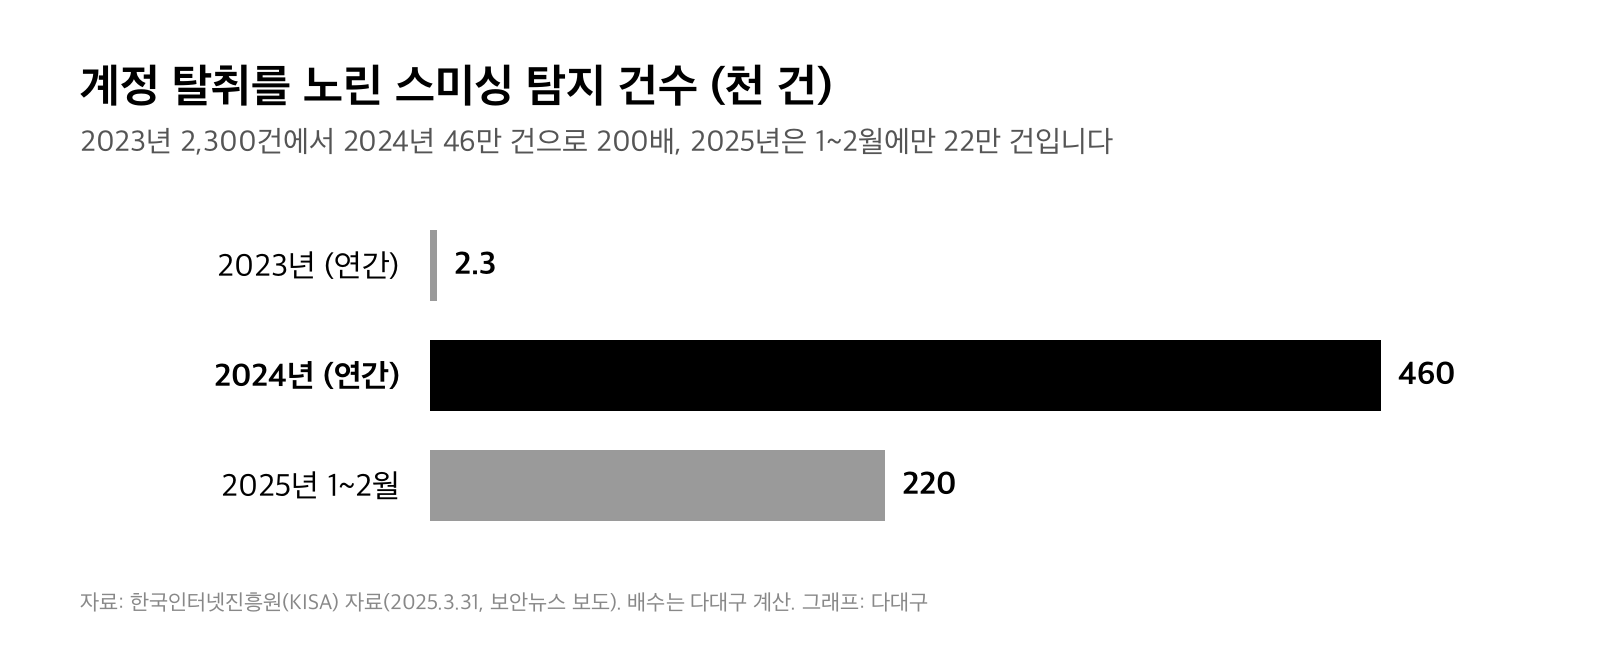
2025년에는 1~2월 두 달에만 22만 건이 잡혔습니다. 같은 기간 스미싱 41만 건 가운데 53.7%로, 2024년 한 해 계정 탈취 문자의 약 48%를 두 달 만에 채운 셈입니다(다대구 계산).
계정 탈취형 문자는 이름 그대로 아이디와 비밀번호 같은 계정 정보를 노립니다. 비밀번호를 넘겨준 뒤에도 계정을 지키는 방법이 2단계 인증인데요.
2. 샌 비밀번호는 해킹 신고 숫자로도 늘고 있습니다
개인정보보호위원회에 들어온 개인정보 유출 신고는 2025년 447건으로 2024년보다 45.6% 늘었습니다. 그 가운데 해킹이 원인인 신고가 276건, 62%였습니다.
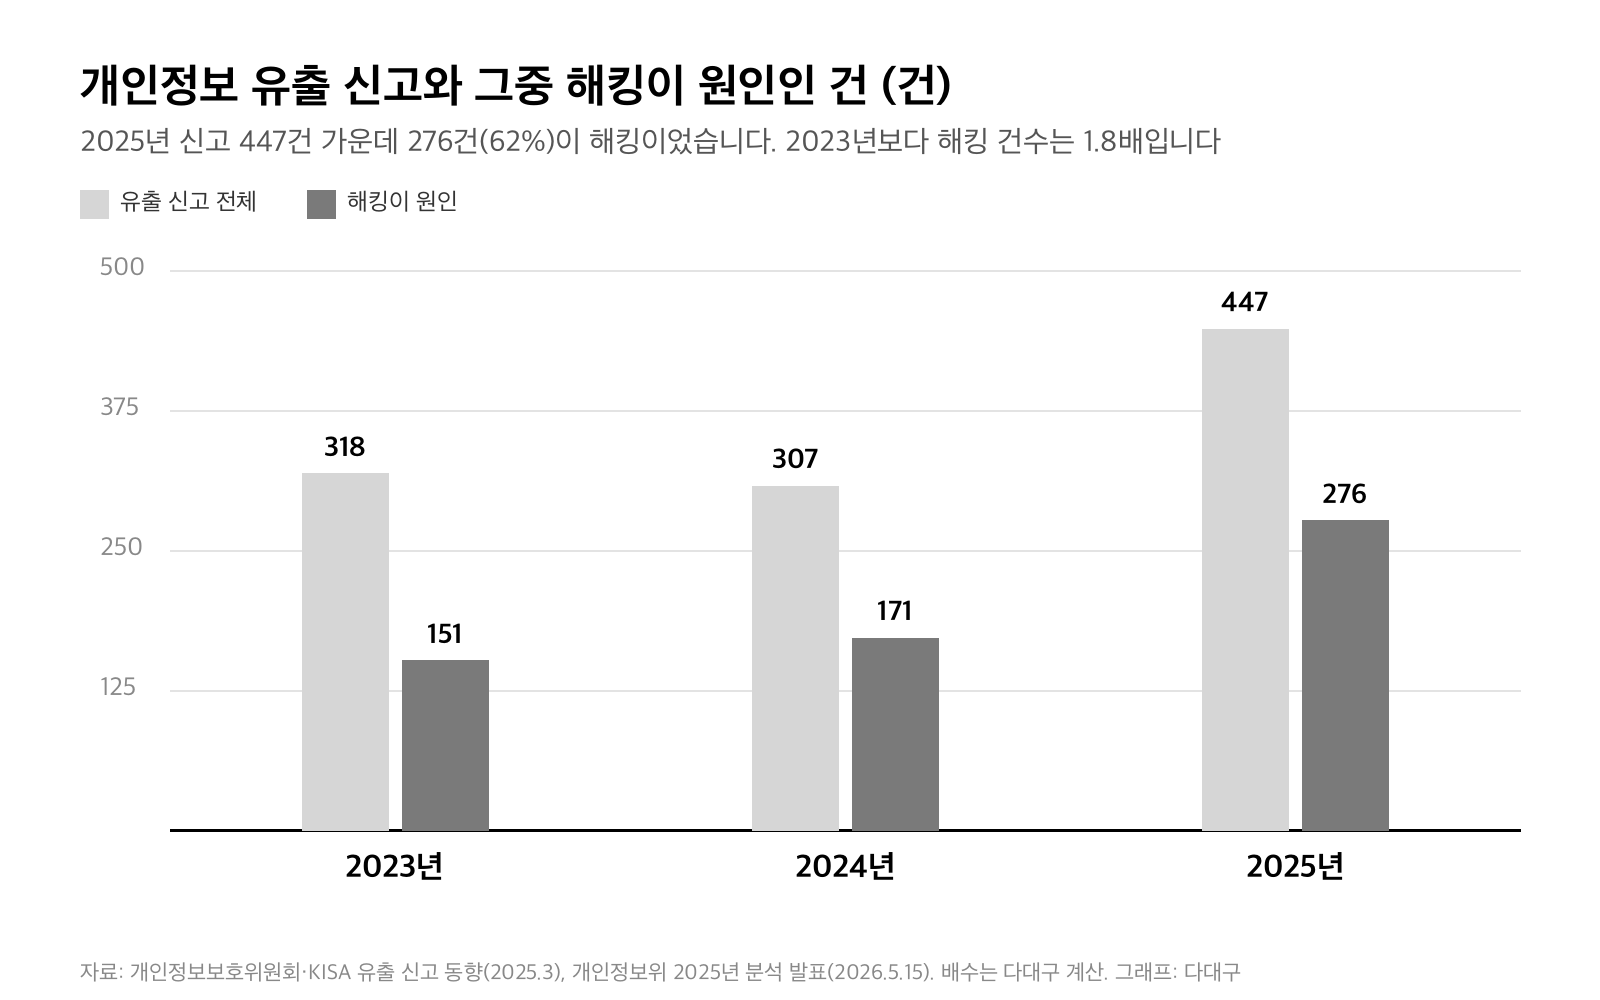
해킹 원인 신고는 2023년 151건에서 2025년 276건으로 1.8배가 됐습니다(다대구 계산). 2024년 보고서에는 해킹 원인 가운데 크리덴셜 스터핑이 9건으로 따로 잡혀 있습니다.
2026년 8월에는 GS리테일이 크리덴셜 스터핑으로 약 166만 명의 정보가 새어 과징금 128억 3,600만 원을 받았습니다. 저는 이 숫자들이 “내 네이버 비밀번호는 안전하다”는 믿음이 다른 사이트의 보안 수준에 달려 있다는 뜻이라고 봅니다.
3. 2단계 인증을 켜기 전에 확인할 것 3가지
네이버 2단계 인증은 아이디와 비밀번호를 넣은 뒤, 미리 등록한 스마트 기기의 네이버 앱에서 로그인을 허용해야 끝나는 방식입니다. 켜기 전에 세 가지를 확인합니다.
- 알림 받을 휴대폰에 네이버 앱이 설치돼 있어야 합니다.
- 그 앱에 2단계 인증을 켤 아이디로 로그인돼 있어야 합니다.
- 네이버 앱이 8.6.0 이상이어야 합니다. 버전은 「메뉴(≡)」 → 「설정」(톱니) 맨 아래에서 봅니다.
알림 받을 기기는 통화가 돼야 합니다. 네이버는 유심이 없거나 아이패드처럼 통화 기능이 없는 기기에서는 OTP 인증 정보를 만들 수 없다고 안내합니다.
4. PC와 앱에서 켜는 순서
PC에서는 아래 순서로 켭니다.
- 네이버 홈페이지 오른쪽 위 「네이버ID」를 누릅니다.
- 「보안설정」 → 「2단계 인증」에서 「설정」을 누릅니다.
- 비밀번호를 다시 넣고 인증 알림 받을 기기를 고른 뒤 「다음」을 누릅니다.
- 휴대폰에 온 인증을 확인하고 「예」를 누르면 완료 화면이 나옵니다.
앱에서는 「메뉴(≡)」 → 「OOO님」(내 이름) → 「보안설정」 → 「2단계 인증」으로 들어가 같은 순서를 밟습니다. 기기 목록에 예전 휴대폰이나 남의 기기가 보이면 옆의 「삭제」로 지웁니다.
앱에서 간편 로그인이나 로그인 상태 유지를 함께 쓰면 처음 한 번만 인증합니다. 로그인 상태가 이어지는 동안에는 다시 묻지 않습니다.
5. 알림이 안 오거나 휴대폰을 바꿨을 때
알림이 안 오면 먼저 네이버 앱 로그인 상태와 알림 허용을 봅니다. 앱은 「메뉴(≡)」 → 「설정」 → 「알림」 → 「푸시 알림 받기」, 휴대폰은 운영체제의 앱 알림 관리에서 네이버를 허용합니다.
- 로그인 화면의 「알림 다시 보내기」는 최대 3회까지 됩니다.
- 그래도 안 되면 「OTP 인증번호를 입력하여 로그인하기」를 누릅니다.
- 번호는 앱 「메뉴(≡)」 → 「설정」 → 「네이버 OTP」에서 확인합니다.
휴대폰 시간이 실제와 다르면 인증이 실패할 수 있어 시간을 자동 설정으로 둡니다. 휴대폰을 바꾸거나 앱을 지웠다면 2단계 인증을 해제한 뒤 새 기기에서 다시 켜야 합니다.
해제는 PC에서 「네이버ID」 → 「보안설정」 → 「기본보안설정」 → 「2단계 인증 관리」로 들어가 비밀번호를 다시 넣고 페이지 아래 「해제하기」를 누릅니다. 로그인된 기기가 하나도 없으면 OTP 입력란 왼쪽 아래 「2단계 인증 해제」를 눌러 회원정보의 휴대전화나 이메일로 인증합니다.
회원정보 연락처가 낡아 있으면 비상시에 스스로 풀 길이 막힙니다. 네이버도 “반드시 최신 연락처로 업데이트”하라고 적어 두었습니다.
6. 로그인 알림과 해외 로그인 차단은 따로 켭니다
「새 기기 로그인 알림」은 쓴 적 없는 PC나 휴대폰에서 로그인하면 회원정보 이메일로 알려 줍니다. 「네이버ID」 → 「보안설정」 → 「새 기기 로그인 알림」에서 켭니다.
「로그인 차단 설정」에서 「타지역 로그인 차단」을 켜면 「해외 로그인 차단」도 함께 켜집니다. 정한 지역 밖에서 로그인하면 아이디·비밀번호에 더해 회원정보의 휴대전화 번호나 이메일을 입력해야 합니다.
네이버는 IP로 추정한 지역이 100% 정확하지 않다고 밝혔습니다. 휴대전화 번호와 이메일까지 알려지면 차단을 켜도 뚫릴 수 있어, 아마 이 기능은 2단계 인증을 대신하기보다 보태는 용도일 겁니다.
혼자 쓰는 PC라면 알림 화면에서 「이 브라우저에서는 2단계 인증 없이 로그인합니다.」를 골라 다음부터 건너뛸 수 있습니다. 가족이나 동료와 같이 쓰는 기기, PC방에서는 고르지 않습니다.
아웃룩이나 휴대폰 기본 메일 앱처럼 2단계 인증을 못 쓰는 프로그램은 「2단계 인증」 관리 화면의 「애플리케이션 비밀번호 관리」에서 전용 비밀번호를 만들어 씁니다. 2단계 인증을 해제하면 이 비밀번호도 모두 지워집니다.
이상한 로그인 알림을 받았다면 「네이버ID」 → 「이력관리」 → 「내 활동 기록 보기」에서 최근 최대 93일의 로그인 성공 기록을 봅니다. 도용이 의심되면 「로그인 기기 관리」에서 「전체 로그아웃」부터 누르고 비밀번호를 바꿉니다.
카카오계정은 인증이 막혔을 때 비상 연락용 이메일로 로그인하는 구조라 네이버와 다릅니다. 앞서 다룬 카카오계정 2단계 인증 글과 함께 두 계정을 같은 날 켜 두면 좋습니다.
출처: 네이버 고객센터 (2단계 인증 소개 및 설정 방법), 네이버 고객센터 (설정 전 확인할 사항), 네이버 고객센터 (알림이 오지 않을 때), 네이버 고객센터 (2단계 인증 해제 방법), 네이버 고객센터 (OTP 인증 번호 확인), 네이버 고객센터 (2단계 인증 건너뛰기), 네이버 고객센터 (애플리케이션 비밀번호), 네이버 고객센터 (새 기기 로그인 알림), 네이버 고객센터 (타지역·해외 로그인 차단), 네이버 고객센터 (로그인 기록), 네이버 고객센터 (도용 발생 시 대처), 네이버 고객센터 (프라이버시 보호 관리), 보안뉴스 (KISA 계정 탈취형 스미싱 자료, 2025.3.31), 바이라인네트워크 (2024년 개인정보 유출 신고 동향), 바이라인네트워크 (개인정보위 2025년 유출 신고 분석, 2026.5.15), 뉴스서울 (개인정보위 티머니 처분, 2026.1.28), 지디넷코리아 (GS리테일 처분, 2026.8.31)
본문 그래프 2점은 KISA·개인정보보호위원회 수치로 다대구가 직접 계산·작성했습니다. 대표 이미지: 다대구 생성 이미지.